Kurz gesagt: Betrüger haben über die Zugangsdaten eines externen Technologiepartners Reservierungsdaten von Kempinski-Gästen abgegriffen, auch in St. Moritz und Engelberg. Mit echten Namen, Daten und Buchungsnummern geben sie sich als Hotel aus und verlangen Geld. Für jeden Hotelbetrieb heisst das: Gäste vorher warnen, Fremdzugänge auf PMS und Channel Manager prüfen und einen Ablauf für den Ernstfall bereitlegen, inklusive Meldung an den EDÖB nach Artikel 24 Datenschutzgesetz.
Die Nachricht kann echt wirken. Wer Namen, Hotel, Aufenthaltsdaten und Buchungsnummer kennt, kann sie alle nennen. Dann folgt die Zahlungsaufforderung, gern mit Link. Mit genau solchen Daten arbeiten die Täter im Fall Kempinski. Die Hotelgruppe bestätigte gegenüber 20 Minuten (Bericht vom 16. November) einen Datensicherheitsvorfall, der auch ihre beiden Schweizer Häuser betrifft: das Grand Hotel des Bains Kempinski in St. Moritz und das Kempinski Palace Engelberg.
Der Schaden entsteht beim Gast. Der Ärger landet an deiner Rezeption. Und das kann jedem Betrieb passieren, der mit Buchungsportalen, einer Hotelsoftware oder einem Channel Manager arbeitet, also fast allen.
Was bei Kempinski passiert ist
Laut Norman Zweyer, PR- und Marketingmanager, der im Namen der beiden Schweizer Häuser Auskunft gibt, haben Unbefugte die Zugangsdaten eines externen Technologiepartners benutzt. In die hoteleigenen Server drangen sie laut Tages-Anzeiger nicht ein; über den Partner laufen die Buchungsprozesse. Danach kontaktierten die Betrüger Gäste gezielt, gaben sich als Vertreter der Hotels aus und forderten Zahlungen ein. Der Tages-Anzeiger berichtet von Nachrichten und Anrufen.
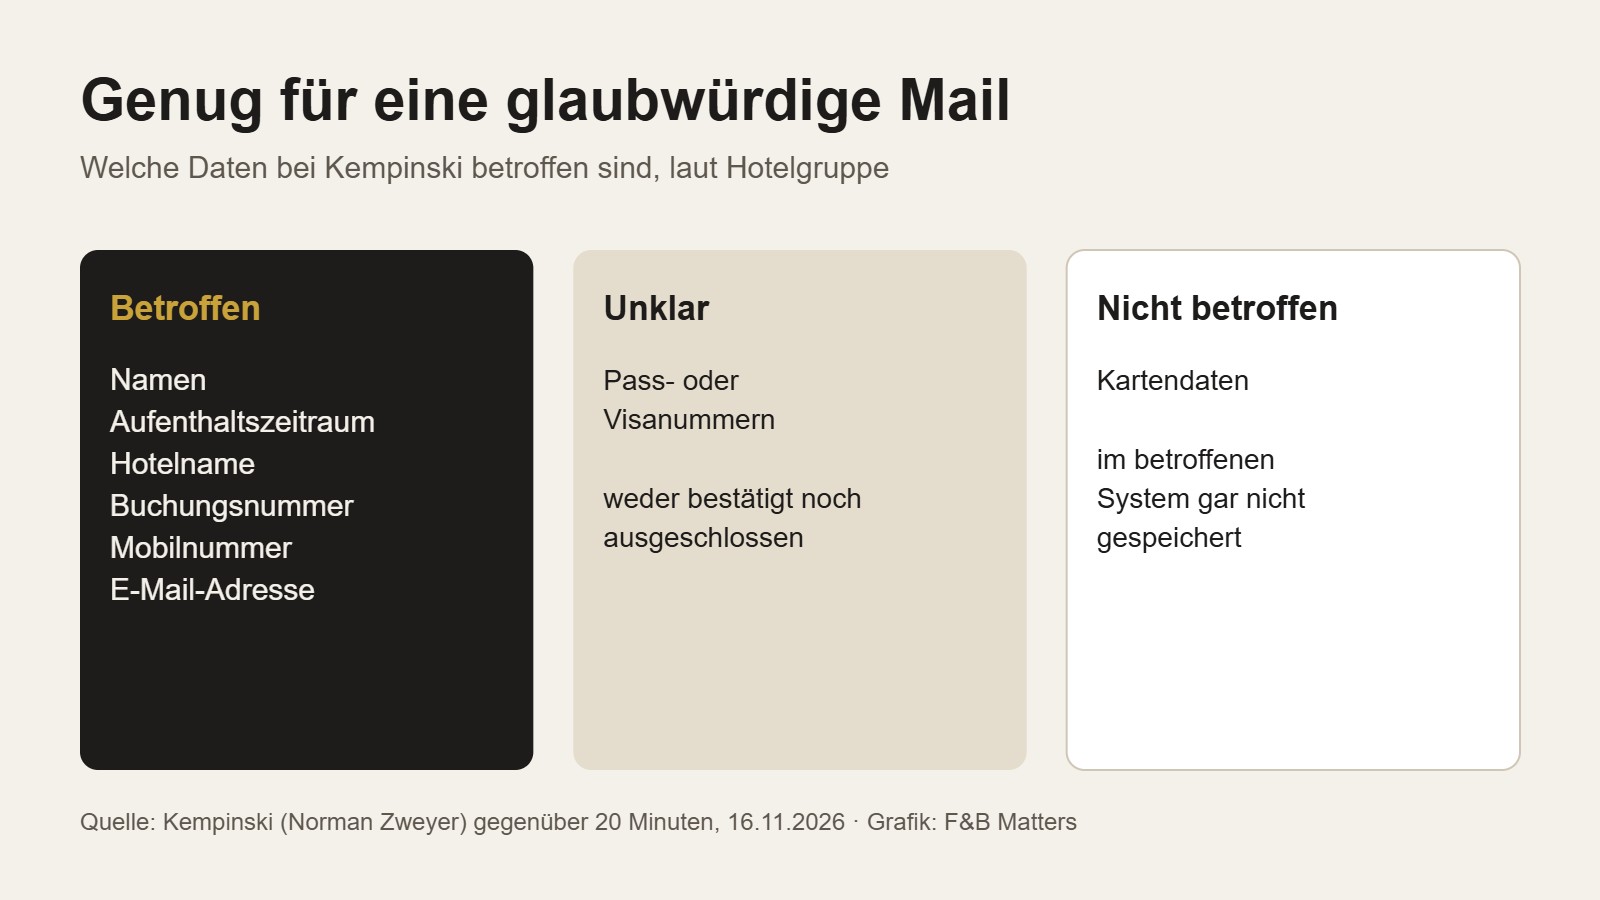
Betroffen sind laut Kempinski Namen, Aufenthaltszeitraum, Hotelname, Buchungsnummer, Mobilnummern und E-Mail-Adressen. Ob auch Pass- oder Visanummern abgeflossen sind, kann die Gruppe weder bestätigen noch ausschliessen. Zahlungskarten seien nicht betroffen, weil sie im betroffenen System gar nicht gespeichert werden. Wie viele Gäste der Schweizer Häuser betroffen sind, sagt die Stellungnahme nicht.
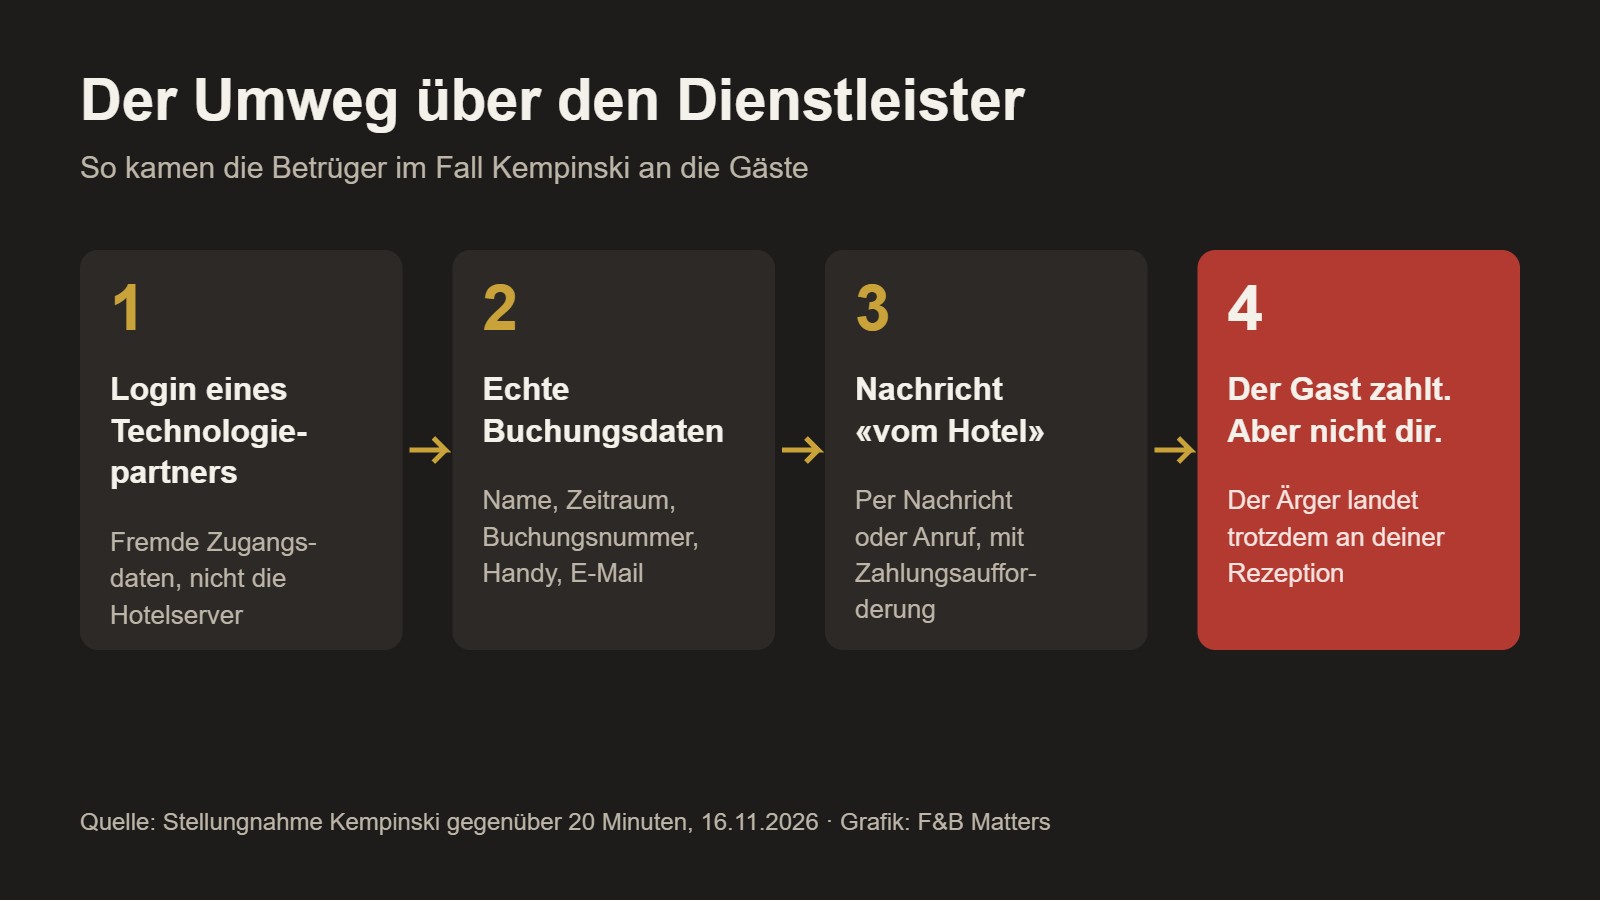
Kempinski hat die Zugangsdaten gesperrt, den Zugriffsweg geschlossen, einen unabhängigen Fachmann für Cybersicherheit beigezogen und die Datenschutzbehörden informiert. Und die Gruppe stellt klar: Sie fordert Gäste nie über Links in solchen Nachrichten zur Zahlung auf.
Kein Einzelfall: Der Weg führt über Partner
Ebenfalls über einen Dienstleister traf es Anfang November Zermatt Tourismus. Laut Tages-Anzeiger drangen Angreifer in einen Webserver des österreichischen Dienstleisters Incert ein, der den Gutscheinshop der Destination betreibt. Die eigenen Systeme blieben unversehrt, die Daten der Kundschaft nicht. Die Lehre für deinen Betrieb: Die gefährlichste Tür zu deinen Gästedaten ist oft gar nicht deine eigene. Es ist das Login, das du vor Jahren einem Partner für Support oder Anbindung gegeben hast.
Und die Daten reichen. Ein Name allein macht noch keinen Betrug. Name plus Aufenthalt plus Buchungsnummer macht eine Nachricht, der fast jeder glaubt. Gerade Gäste, die sich auf ein Wochenende freuen, prüfen nicht lange.
Was das Schweizer Recht von dir verlangt
Seit September 2023 gilt das revidierte Datenschutzgesetz. Artikel 24 DSG ist für Hotels der wichtigste: Du meldest dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB) «so rasch als möglich» eine Verletzung der Datensicherheit, die voraussichtlich zu einem hohen Risiko für die Betroffenen führt. Die Meldung nennt mindestens die Art der Verletzung, die Folgen und die Massnahmen. Gemeldet wird über das Online-Meldeportal des EDÖB.
Zwei Punkte gehen oft vergessen. Erstens: Dein Dienstleister muss dir als Auftragsbearbeiter eine Verletzung ebenfalls so rasch als möglich melden (Absatz 3). Das gehört in den Vertrag. Zweitens: Du informierst die Gäste, wenn es zu ihrem Schutz nötig ist (Absatz 4). Bei einem Betrug mit echten Buchungsdaten ist das praktisch immer der Fall. Eine feste Frist in Stunden kennt das Schweizer Gesetz nicht. Wer Gäste aus der EU hat, prüft mit seiner Beratung, ob zusätzlich die Meldepflichten der DSGVO greifen.
So gehst du jetzt vor
- Gäste vorher warnen. Ein Satz in jede Buchungsbestätigung und auf die Website: «Wir verlangen nie eine Zahlung per Link in einer Nachricht. Im Zweifel rufen Sie uns unter der Nummer auf unserer Website an.»
- Fremdzugänge zählen. Liste alle Logins auf PMS, Channel Manager, Buchungsmaschine und Portal-Extranets. Wer hat Zugang? Wann zuletzt benutzt? Was nicht gebraucht wird, sperrst du heute.
- Zwei Faktoren erzwingen. Auf jedem Konto mit Gästedaten, auch bei Partnern. Frag deinen Softwareanbieter schriftlich, ob seine Supportzugänge damit geschützt sind.
- Verträge prüfen. Steht drin, dass der Partner dir Vorfälle sofort meldet? Wenn nicht, verlang einen Nachtrag zum Auftragsbearbeitungsvertrag.
- Den Ernstfall üben. Wer entscheidet? Wer meldet an den EDÖB? Wer schreibt den Gästen? Leg die Warnmail jetzt fertig ab (Vorlage unten).
- Die Rezeption schulen. Fünf Minuten im nächsten Briefing: Was sagen wir, wenn ein Gast eine verdächtige Zahlungsaufforderung meldet? Antwort: nicht zahlen, Link nicht öffnen, Bank anrufen, wir prüfen.

Vorlage für die Warnmail an Gäste: «Liebe Gäste, wir haben Hinweise, dass Betrüger sich als unser Hotel ausgeben und Zahlungen verlangen. Wir fordern Sie nie per Link in einer Nachricht oder am Telefon zur Zahlung auf. Bitte öffnen Sie solche Links nicht. Haben Sie bereits Kartendaten angegeben, sperren Sie die Karte bei Ihrer Bank und erstatten Sie Anzeige bei der Polizei. Für Fragen erreichen Sie uns unter der Nummer auf unserer Website.»
Die Zahlen deines Betriebs hängen am Vertrauen der Gäste. Wer schon früher klären will, wo die Software im Betrieb Kosten und Pflichten auslöst, findet den Überblick im Ratgeber Kassensystem in der Gastronomie: Kosten und Pflichten. Was der Fall für Unternehmen über die Gastronomie hinaus heisst, ordnet Leitgrad ein: Falsche Zahlungsmails mit echten Buchungsdaten. Und wenn du nicht weisst, wo du im Betrieb anfangen sollst: der Gastro-Navigator.
Häufige Fragen
Muss ich als kleines Hotel einen Vorfall dem EDÖB melden?
Ja, wenn die Verletzung voraussichtlich zu einem hohen Risiko für die Gäste führt. Die Grösse des Betriebs spielt keine Rolle. Werden echte Buchungsdaten für Betrug genutzt, ist das Risiko in aller Regel hoch.
Haftet mein Betrieb, wenn der Fehler beim Softwareanbieter lag?
Gegenüber den Gästen bleibst du der Verantwortliche für ihre Daten. Wer am Ende wofür aufkommt, regelt der Vertrag mit dem Anbieter. Im Einzelfall entscheidet eine Fachperson für Datenschutz oder Recht.
Was rate ich einem Gast, der schon bezahlt hat?
Sofort die Bank anrufen und die Karte sperren lassen, dann Anzeige bei der Polizei erstatten. So rät es auch Kempinski. Halte fest, wann der Gast sich gemeldet hat und welche Nachricht er erhalten hat.
Reicht ein Hinweis in der Buchungsbestätigung?
Er ist der billigste Schutz, ersetzt aber nicht die Kontrolle der Zugänge. Am besten wirkt beides zusammen: Gäste wissen, wie du bezahlen lässt, und Fremde kommen nicht mehr an die Daten.
Zum Mitnehmen
- Der Angriff kam über das Login eines Partners, nicht über die Hotelserver. Zähle und sperre Fremdzugänge.
- Ein Satz in der Buchungsbestätigung («Wir verlangen nie Zahlung per Link») schützt Gäste und Ruf.
- Nach Artikel 24 DSG meldest du einen Vorfall mit hohem Risiko so rasch als möglich dem EDÖB und informierst die Gäste.